Wireshark數據抓包分析 互聯網協議(IP協議)與互聯網數據服務
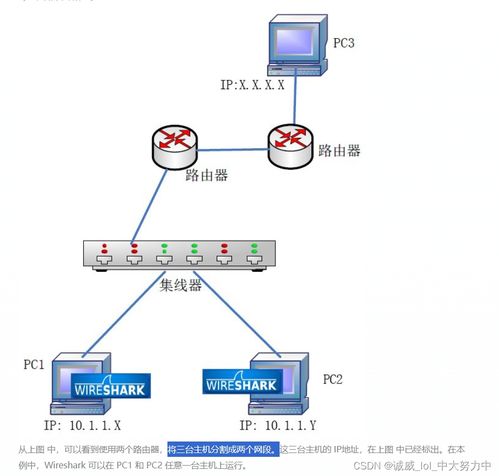
在當今數字化時代,網絡通信已成為日常生活和商業運作的核心。理解數據如何在互聯網上傳輸,對于網絡工程師、安全分析師乃至普通開發者都至關重要。Wireshark作為一款強大的開源網絡協議分析工具,為我們提供了一個窺探網絡數據流的窗口。本文將通過Wireshark的實際抓包案例,深入解析互聯網協議(IP協議)的核心機制,并探討其在互聯網數據服務中的應用。
一、Wireshark簡介與抓包準備
Wireshark允許用戶捕獲并交互式瀏覽網絡中傳輸的數據包。在開始分析IP協議之前,我們需要進行基礎設置:
- 選擇網卡:啟動Wireshark,選擇要監聽的網絡接口(如以太網或Wi-Fi適配器)。
- 開始捕獲:點擊“開始”按鈕,Wireshark將實時顯示流經該接口的所有數據包。
- 過濾數據:為專注于IP協議分析,可在過濾欄輸入“ip”以僅顯示IP數據包。
二、IP協議核心字段深度解析
在Wireshark捕獲的數據包中,選擇任意一個IP數據包(例如,協議顯示為“IPv4”),展開“Internet Protocol Version 4”部分,我們可以清晰地看到IP報頭的關鍵字段:
- 版本(Version):通常為4(IPv4)或6(IPv6)。這定義了IP報頭的格式。
- 首部長度(Header Length):指示IP報頭的長度,以4字節為單位。標準長度是20字節(無選項時)。
- 區分服務(Differentiated Services Field, DS Field):用于服務質量(QoS),標記數據包的優先級。
- 總長度(Total Length):整個IP數據包(報頭+數據)的長度,以字節為單位。
- 標識、標志、片偏移(Identification, Flags, Fragment Offset):這些字段共同用于數據包的分片與重組。當數據包大小超過網絡鏈路的MTU(最大傳輸單元)時,IP協議會將其分片傳輸,并在目的地重組。
- 生存時間(Time to Live, TTL):數據包允許經過的最大路由器跳數。每經過一個路由器,TTL值減1,減至0時數據包被丟棄。這防止了數據包在網絡中無限循環。
- 協議(Protocol):指示IP數據部分承載的上層協議。常見值有:6(TCP)、17(UDP)、1(ICMP)。這是IP協議實現“多路復用”的關鍵,使它能承載各種上層服務。
- 首部校驗和(Header Checksum):用于驗證IP報頭在傳輸過程中的完整性。
- 源IP地址(Source Address)與目的IP地址(Destination Address):數據包的發送方和接收方的邏輯地址,是IP協議實現全球尋址的基石。
三、抓包實例分析:IP協議在互聯網數據服務中的角色
讓我們通過一個具體的抓包場景來分析。例如,當我們使用瀏覽器訪問一個網站時,捕獲到的數據流中包含了大量的TCP/IP數據包。
- 連接建立與數據傳輸:
- TCP三次握手:前三個數據包通常是TCP的SYN, SYN-ACK, ACK。在Wireshark中觀察,這三個包的“Protocol”字段都是“TCP”,但它們的IP層清晰地顯示了源和目的IP地址。IP協議負責將這些TCP段準確地路由到正確的目的地。
- HTTP/HTTPS請求與響應:隨后的數據包中,包含HTTP GET請求或TLS握手等。IP協議作為載體,透明地傳輸這些應用層數據。通過過濾
ip.addr == [服務器IP],我們可以專注于與特定服務器的所有IP通信。
2. 分片實例:
如果捕獲到一個大數據包(如大文件下載),可能會看到“Fragmented IP protocol”的提示。通過查看“Identification”字段,所有屬于同一原始數據包的分片都具有相同的標識符。結合“Flags”和“Fragment Offset”字段,我們可以觀察分片如何形成以及標志位(如More Fragments標志)如何指示分片序列的結束。
3. 路由與TTL:
執行 traceroute 命令并同時用Wireshark捕獲,可以生動地看到TTL的變化。初始包的TTL為1,到達第一個路由器后因TTL超時,路由器會發回一個ICMP Time-to-live exceeded消息。隨后發出的包TTL遞增,從而逐步揭示通往目的地的路徑。這直接展示了IP路由和TTL防環機制。
四、IP協議如何支撐互聯網數據服務
通過Wireshark的分析,我們可以直觀地理解IP協議如何作為互聯網數據服務的“中堅層”而工作:
- 無連接與不可靠的數據報服務:IP協議不預先建立連接,每個數據包獨立路由。它盡最大努力交付,但不保證送達、不保證順序、也不保證完整性。這種簡潔性賦予了網絡極大的靈活性和魯棒性。可靠性保障(如重傳、排序)交給了上層協議(如TCP)。
- 全球尋址與路由:統一的IP地址體系使得全球數十億設備能夠相互尋址。路由器根據IP地址和路由表決策,將數據包一跳一跳地轉發至目標網絡。
- 協議復用:通過“協議”字段,IP層可以承載多種上層協議(TCP、UDP、ICMP、IGMP等),從而支持從可靠的網頁瀏覽(TCP/HTTP)到實時視頻流(UDP/RTP)等多樣化的互聯網數據服務。
- 分片與重組:適應不同物理網絡的MTU差異,確保大數據能夠穿越異構網絡。
五、分析技巧與安全啟示
- 過濾與著色規則:熟練使用Wireshark的顯示過濾器(如
ip.src==192.168.1.1,ip.dst==8.8.8.8,ip.ttl < 30)和著色規則,可以快速定位異常或感興趣的流量。 - 追蹤數據流:右鍵點擊IP數據包,選擇“追蹤流” -> “TCP流/UDP流/SSL流”,可以重組出完整的會話內容,便于分析應用層行為。
- 安全分析:IP協議本身缺乏安全機制。抓包分析常可發現:
- IP欺騙:偽造源IP地址的攻擊。
- 分片攻擊:利用分片重組漏洞發起的拒絕服務攻擊。
* TTL異常:異常的TTL值可能暗示數據包經過了非預期路徑或被篡改。
這些分析為網絡安全防護提供了直接依據。
###
Wireshark就像網絡世界的顯微鏡,而IP協議則是鏡下最基礎也是最活躍的結構之一。通過動手抓包和分析IP數據包的具體字段,我們得以超越理論,直觀地理解互聯網數據服務的底層運作邏輯。從簡單的網頁請求到復雜的云服務交互,IP協議始終在幕后默默地進行著尋址、路由和交付。掌握這一分析技能,不僅能深化對網絡原理的理解,更是進行網絡性能調優、故障排查和安全防御的利器。
如若轉載,請注明出處:http://m.ygcity.com/product/46.html
更新時間:2026-10-03 14:17:55